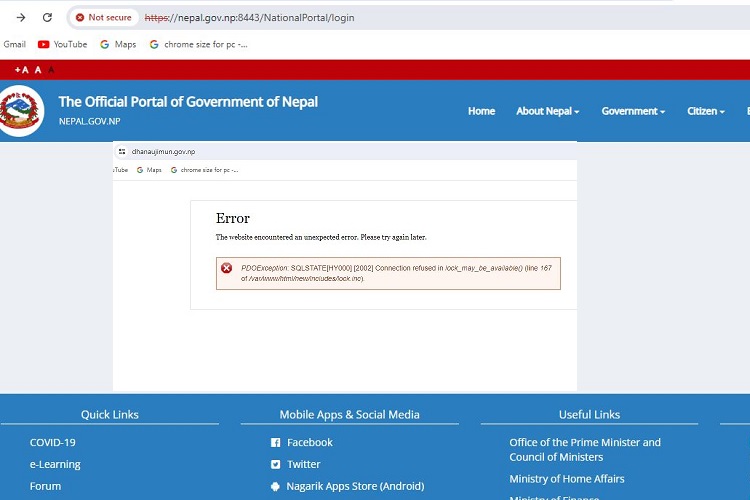
काठमाडौं । सरकारी कार्यालयका आधिकारिक पोर्टलहरू नै असुरक्षित देखिएको छ । सेक्युवर सकेट लेयर (एसएसएल) सर्टिफिकेट प्रयोग नगरिएकाले ती पोर्टलहरू असुरक्षित देखिएका हुन् । आफ्नो पोर्टललाई सुरक्षित बनाउँने र नियमित अपडेट गर्नेतर्फ कार्यालय प्रमुख तथा जनप्रतिनिधि नै उदासिन रहँदै आएका छन् । यसले आम सूचनाका उपभोक्तालाई सहज सूचना पाउन कठिनाई हुँदै आएको छ ।
संघीय र प्रदेश सरकार मातहतका सबै सरकारी तथा अर्धसरकारी निकायमा लाखौं रकम खर्चेर बनाइएका वेबसाईट पोर्टलहरू कार्यालय प्रमुखकै उदासिनताले अपडेट समेत हुँदैनन् । भनिन्छ आफ्नो थैली बलियो गरी बाँधिदिने हो भने चोरलाई धारेहात लगाइरहनै पर्दैन । तर, पटक पटक फन्दामा पर्दा पनि होश नखुलेपछि कसको के लाग्छ ? अझै सुध्रने सुरसार देखिन्न ।
लाखौं खर्चेर निर्माण गरिएको सरकारी वेबसाइट कार्यालय प्रमुख फेरिँदा तिनको तस्बिर परिवर्तन गर्नेबाहेक अन्य विषय वस्तु अपडेट हुँदैनन् । न त त्यहाँ सूचना एवम् विज्ञप्तीहरु नै राखिन्छ । यस्तै सरकारी वेबमा प्यासेज सेक्युरिटी राखिएका छैनन् । के के कमजोरी छन् ? भन्ने विषयमा बेलाबखत वेबसाइटको अडिट र अपडेट हुँदैन । फायरवाल गतिला छैनन् । कुनै साइटमा अत्यधिक ट्राफिक भएको समयमा सर्भर डाउन हुन्छन् ।
पछिल्लो समय ह्याकरहरूले वेब पेजदेखि फेसबुकसम्म ह्याक गरी डाटा चोर्ने, ती डाटा आफूअनुकूल प्रयोग गर्ने अथवा फिरौती माग्ने प्रवृत्ति मौलाउँदै गएको छ । तर, राज्यको सूचना चोरी हुने जस्तो गम्भीर अपराध हुँदा समेत सरकारी अधिकारी गल्ती सच्याउनमा भन्दा ढाकछोप गर्नमै उद्यत रहनुले समेत सरकारी वेब झन् असुरक्षित रहेको भान हुन्छ ।
सरकारी वेब पोर्टलहरूमा सरकारी बजेट, कार्यक्रम, ऐन, कानुन, सूचना, कार्यविधि, प्रोफाइल लगायतका महत्वपूर्ण जानकारीहरू राखिन्छ । यसरी सेक्युरिटी लक गर्न एसएसएल सर्टिफिकेट प्रयोग नभएको बेव पोर्टलमा राखिएको सरकारी बजेट, कार्यक्रम, ऐन, कानून, सूचना, कार्यविधि, प्रोफाइल लगायतका महत्वपूर्ण जानकारीहरू ह्रयाकरले आफू अनुकुल परिवर्तन गर्नुका साथै हटाइदिन सक्ने, विगारिदिन सक्ने खतरा हुने देखिएको छ । यस विषयमा सम्बन्धीत निकायको समयमै ध्यान जाओस् ।